MiniWasp
Mensajería temporal con moderación local y videollamadas cifradas
Chat y videollamadas sin cuentas ni teléfono. Todo vive en memoria y los archivos quedan ilegibles al cerrarse la sala.
- Año
- 2026
- Contexto
- Proyecto académico · Seguridad de Software, UTA
- Código
- GitHub
- En línea
- miniwasp.up.railway.app
- pruebas automatizadas, todas en verde
- 709
- cobertura de líneas
- 98,75 %
- escenarios E2E con dos Chrome reales
- 14/14
- amenazas STRIDE, cada una con su prueba
- 39
El sistema
Salas temporales de hasta 20 personas por enlace de invitación, salas públicas con moderación estricta y videollamadas uno a uno. Sin cuentas, sin número de teléfono y sin base de datos: salas, mensajes y sesiones viven en memoria y desaparecen cuando la sala se cierra.
Arquitectura
Decisiones técnicas
Un solo servidor Node.js sirve la página, autentica, modera, cifra y hace de señalización WebRTC. Nada de lo que llega del navegador es de confianza, y el proveedor del bucket tampoco: los adjuntos salen del proceso sólo cifrados, y el audio y el video viajan directo entre los dos navegadores.
Qué hace
- Salas por invitación de 128 bits, de hasta 20 personas. Quien crea la sala puede sacar a alguien y renovar el enlace.
- Salas públicas en la portada con su título y ocupación, nunca nombres: moderación estricta, modo lento de 2 s y veto con una huella HMAC de la IP, no la IP.
- Susurros: de una sala pública a una privada para dos, si la invitada acepta, con un pase de un solo uso que vence en 60 segundos.
- Fotos, notas de voz, PDF y texto cifrados con AES-256-GCM y una clave por sala. El tipo se reconoce por sus bytes, no por la extensión.
- Fotos sin EXIF ni GPS: el navegador las redibuja y el servidor las vuelve a codificar desde los píxeles, con límites contra bombas de descompresión.
- Moderación local de texto e imágenes: un normalizador deshace las evasiones y nsfwjs revisa las fotos en hilos aparte. Si los hilos no responden, la foto no se publica.
- Videollamadas uno a uno por WebRTC (DTLS-SRTP), con un código de seguridad de 12 dígitos derivado de las huellas DTLS para detectar una intercepción.
- CSP sin
unsafe-inline, COOP y COEP, HSTS, una cookieHttpOnlyySameSite=Strictde la que el servidor sólo guarda el hash, y verificación deOrigincontra CSRF. - Una API REST (
/api/v1) con las mismas reglas que el navegador. - 709 pruebas con
node:testy jsdom (98,75 % de cobertura de líneas), 14 escenarios E2E con dos Chrome reales y OWASP ZAP sin alertas contra producción.
Un reto concreto
Borrar es más fácil si nunca puedes leer
Los adjuntos tenían que vivir en un bucket externo y no podía confiar en que el proveedor los borrara de verdad al cerrarse la sala. Cada sala tiene una clave AES-256-GCM aleatoria que sólo existe en la memoria del servidor, con sala:adjunto como dato asociado para que un objeto no se pueda mover a otra sala. Al cerrarse la sala, la clave se sobrescribe con ceros: cualquier copia que quede en el proveedor es ruido.
Capturas
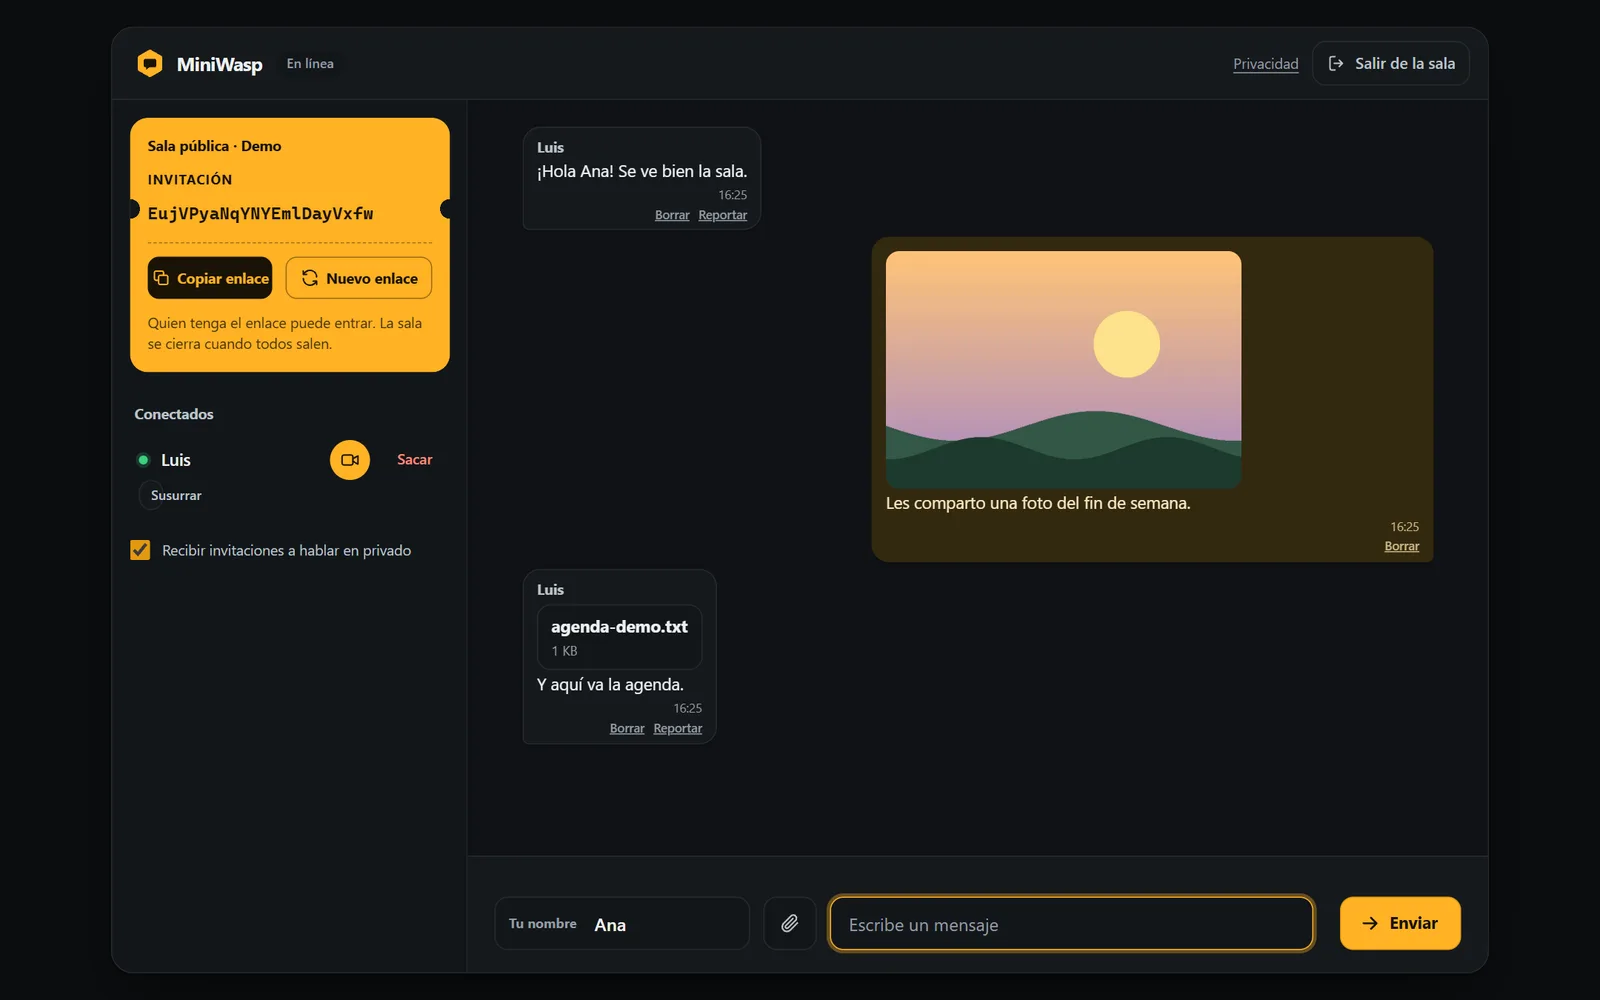
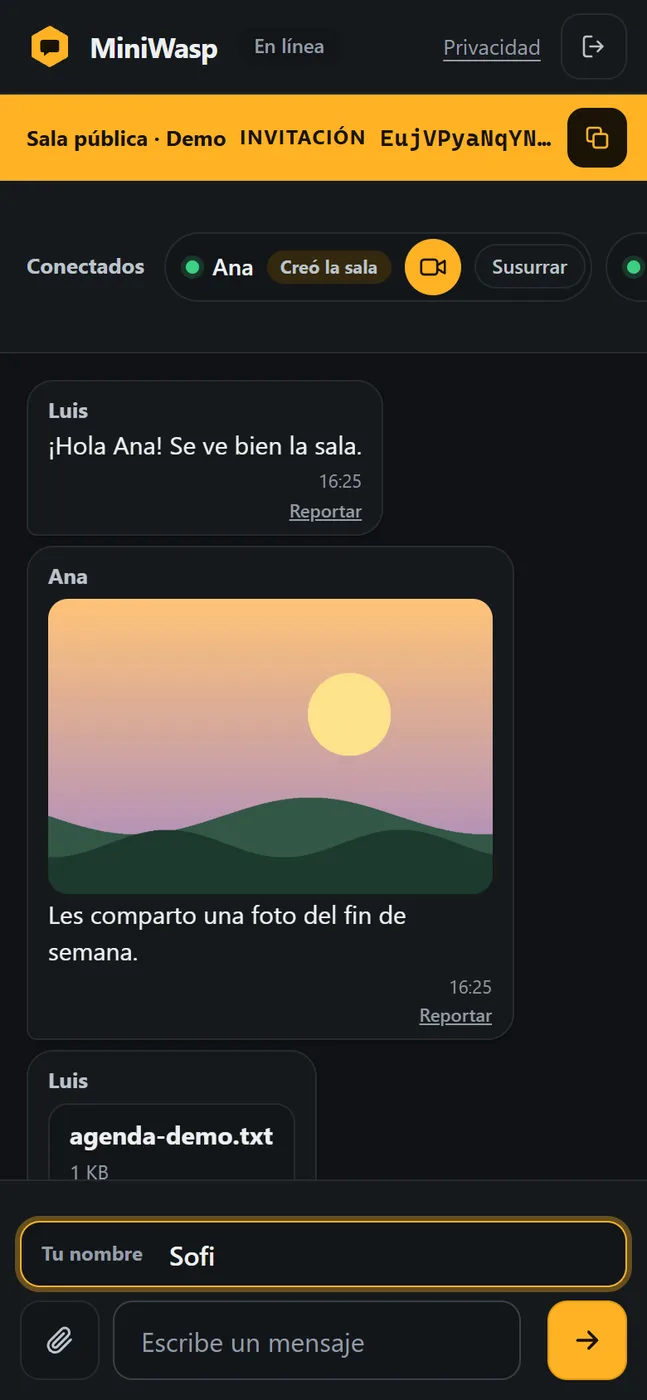
La portada: crear una sala, entrar con una invitación o elegir una sala pública. Sala pública con una foto revisada por la IA local y re-codificada sin metadatos. Las personas son ficticias. La invitación a hablar en privado que recibe Luis, junto a la lista de conectados con «Susurrar». La moderación estricta rechaza un insulto antes de publicarlo. La portada en un teléfono. La sala en un teléfono, con la tira de participantes.
Mi parte
Todo el proyecto, sola: el modelo de amenazas STRIDE (39 amenazas, cada una con su control y su prueba), el servidor y el cliente sin frameworks, la moderación, las pruebas y el despliegue en Railway con Docker.
AlcanceLimitaciones declaradas: sin servidor TURN algunas redes bloquean la llamada, una videollamada de 20 personas necesitaría un SFU, y la moderación no analiza por dentro las notas de voz ni los PDF, por eso las salas públicas no los aceptan.
Stack
- Node.js
- WebSocket (ws)
- WebRTC
- TensorFlow.js (WASM)
- nsfwjs
- AES-256-GCM
- Amazon S3
- Docker
- Railway
- node:test
- Playwright
- OWASP ZAP